


Oltre il monitoraggio. Una difesa operativa continua.
Il servizio Managed Detection & Response (MDR) di HWG Sababa combina operazioni SOC 24/7, detection engineering, threat hunting, investigation e response con threat intelligence, AI e hyperautomation negli ambienti IT, OT e cloud.
Erogato attraverso HyperSOC®, MDR collega rilevamento, investigation e response per identificare ciò che conta, comprendere le minacce nel loro contesto e agire più rapidamente, migliorando continuamente detection, playbook e resilienza operativa.
L’MDR moderno deve andare oltre la gestione degli alert.
I team di sicurezza devono gestire volumi crescenti di telemetria proveniente da endpoint, identità, reti, cloud e ambienti operativi. Tecnologie frammentate e workflow manuali generano rumore, rallentano le investigation e assorbono competenze specialistiche.
Allo stesso tempo, gli attaccanti si muovono tra questi diversi domini, mentre vulnerabilità, asset esposti e minacce in evoluzione modificano continuamente il contesto di un incidente.
L’MDR moderno deve collegare il rilevamento al contesto dell’esposizione, alla threat intelligence, all’investigation supportata dall’AI e a una risposta coordinata, trasformando i segnali di sicurezza in azioni più rapide e consapevoli.
Dal rilevamento alla risposta coordinata.
HWG Sababa integra le capacità necessarie per identificare le minacce rilevanti, comprenderne il contesto e intervenire in modo efficace.
Rilevare ciò che conta
Correlare la telemetria proveniente da endpoint, identità, reti, cloud e OT utilizzando logiche di detection, use case e threat intelligence in continua evoluzione.
Valutare e prioritizzare
Combinare automazione, AI e competenze degli analisti per ridurre il rumore, validare gli alert e concentrare le investigation sulle attività realmente rilevanti.
Analizzare nel contesto
Arricchire le investigation con threat intelligence, dati su vulnerabilità ed esposizione, contesto degli asset e conoscenza operativa per comprenderne portata e potenziale impatto.
Contenere e rispondere
Orchestrare la risposta attraverso tecnologie integrate e coordinare contenimento, remediation e incident response secondo responsabilità e playbook concordati.
Cercare, apprendere e migliorare
Utilizzare threat hunting, detection engineering e quanto appreso dalle operazioni per far evolvere continuamente detection, workflow, playbook e capacità di difesa.
Oltre l’alert.
MDR viene erogato attraverso HyperSOC®, il modello di sicurezza gestita di HWG Sababa per operazioni continue, che integra competenze 24/7, tecnologia, intelligence, AI e automazione nell’ambiente del cliente.
Threat intelligence, dati sull’esposizione e contesto operativo aiutano gli analisti a comprendere ciò che conta e a definire le priorità di intervento. AI e automazione supportano triage, investigation e response, mentre l’esperienza umana rimane centrale nelle analisi complesse e nei processi decisionali.
HyperSOC® opera sulle tecnologie di sicurezza già presenti nell’ambiente del cliente e collega il rilevamento tra IT e OT, estendendo le capacità operative e preservando il contesto e le competenze specialistiche richieste da ciascun ambiente.
Rafforzare le security operations senza aggiungere complessità.
Ridurre il rumore operativo
Prioritizzare le minacce rilevanti e concentrare le competenze umane dove generano maggiore valore.
Rispondere più rapidamente
Collegare rilevamento, investigation e azione per accelerare la risposta quando emerge una minaccia.
Prendere decisioni più consapevoli
Utilizzare threat intelligence, dati sull’esposizione e contesto operativo per comprendere ciò che conta e definire le priorità di intervento.
Ottenere più valore dallo stack di sicurezza
Collegare tecnologie e telemetria esistenti attraverso operazioni di sicurezza coordinate, senza creare un ulteriore silo.
Estendere il team di sicurezza
Aggiungere operazioni SOC 24/7 e competenze specialistiche senza dover sviluppare internamente ogni capacità.
Comprovato sul campo. Riconosciuto dal mercato.
Il riconoscimento degli analisti indipendenti e l’esperienza dei clienti dimostrano come HWG Sababa eroghi servizi MDR in ambienti complessi.
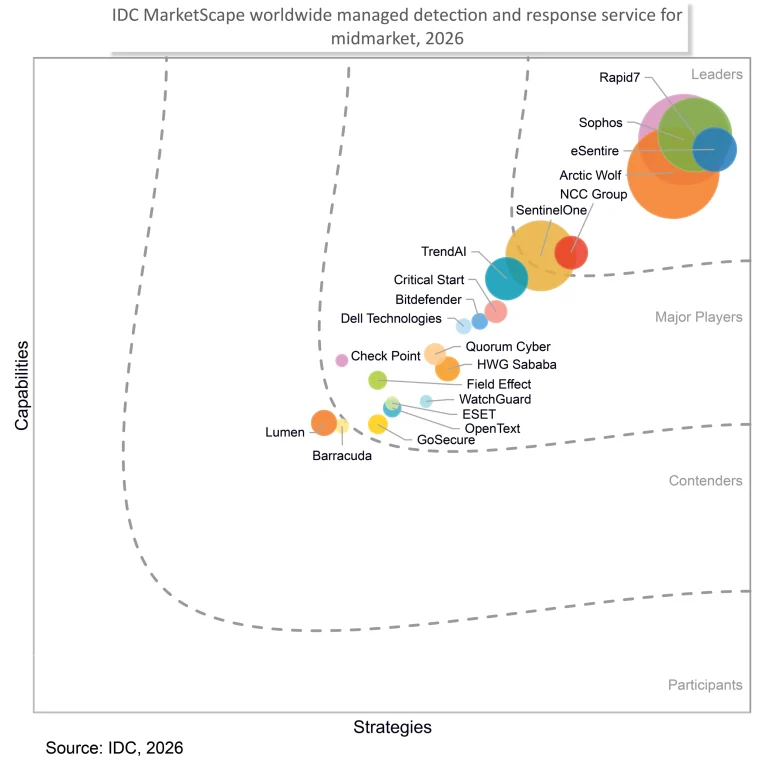
IDC MarketScape 2026
HWG Sababa è stata riconosciuta come Major Player nell’IDC MarketScape: Worldwide Managed Detection and Response Service for Midmarket 2026.

Hyperautomation in azione
Scopri come HWG Sababa utilizza Torq per automatizzare i workflow di sicurezza, accelerare la risposta e aumentare l’efficienza del SOC nelle operazioni di sicurezza reali.
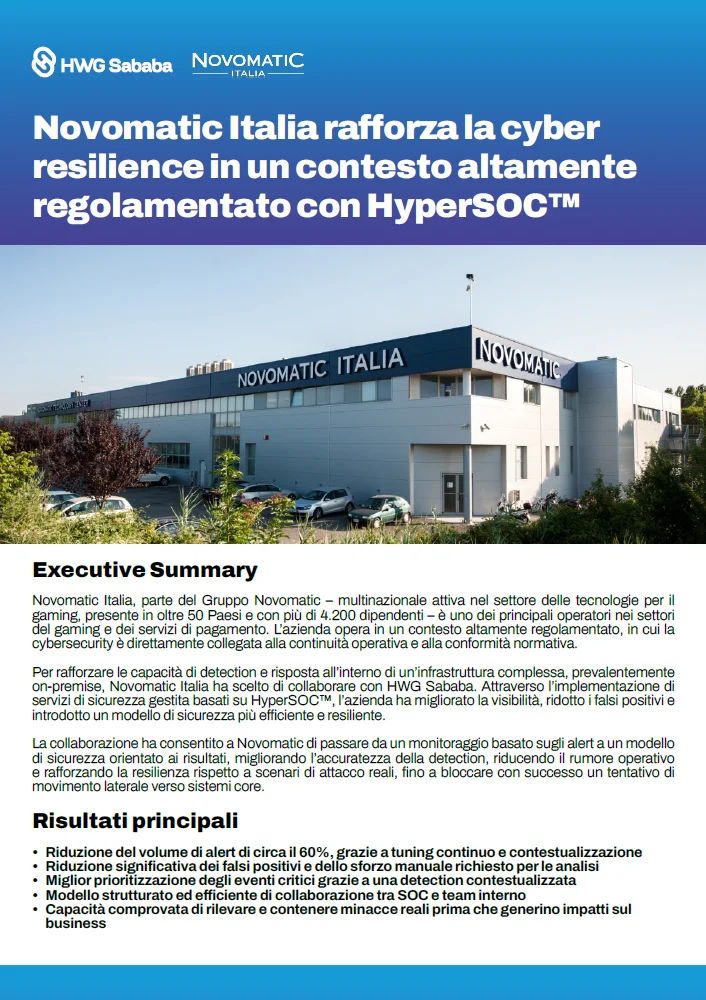
HyperSOC™ – Novomatic
Novomatic Italia, parte del Gruppo Novomatic – multinazionale attiva nel settore delle tecnologie per il gaming, presente in oltre 50 Paesi e con più di…