


Trasformare ciò che emerge dagli attacchi in una difesa più efficace.
Avere delle detection non significa che funzionino.
Gli ambienti di sicurezza cambiano continuamente. Fonti di log, configurazioni, tecnologie e regole di detection evolvono, così come le tecniche utilizzate dagli attaccanti.
Una regola può esistere senza attivarsi quando dovrebbe. Una modifica a una fonte di log può compromettere una detection senza che sia immediatamente evidente. La copertura può sembrare completa sulla carta senza essere mai stata verificata rispetto a comportamenti realistici degli attaccanti.
Il Purple Teaming fornisce evidenze oggettive su ciò che la difesa è realmente in grado di rilevare e gestire, trasformando i gap individuati in miglioramenti concreti.
Valutare. Progettare. Validare. Migliorare.
Valutare le capacità di difesa
Analizzare persone, processi e tecnologie del SOC, tra cui la qualità delle fonti di log, la copertura delle detection e i processi di triage e response.
Migliorare le detection
Progettare e ottimizzare le logiche di detection per l’ambiente del cliente, sulla base della threat intelligence e con il supporto di playbook di risposta.
Validare ciò che funziona
Testare use case di detection e controlli di sicurezza attraverso simulazioni controllate di attacco e security validation, sull’intero stack di sicurezza e non soltanto sul SIEM.
Identificare e prioritizzare i gap
Comprendere dove detection, controlli o processi operativi non funzionano come previsto e creare un backlog di miglioramento prioritizzato, con responsabilità definite.
Testare nuovamente e migliorare
Validare le modifiche, monitorare la copertura nel tempo e riportare quanto appreso nelle operazioni di sicurezza.
Rendere continua la validazione delle difese.
Il Purple Teaming crea un ciclo continuo tra testing e security operations.
Le capacità di difesa vengono valutate, le detection progettate sulla base delle minacce rilevanti, i controlli e gli use case validati e i gap individuati corretti e testati nuovamente.
Attraverso HyperSOC®, detection engineering, threat intelligence, validation e security operations possono operare in modo coordinato, trasformando i risultati della validazione in detection, response e threat hunting più efficaci.
Trasformare la copertura di sicurezza in evidenze concrete.
Individuare i punti ciechi della difesa
Identificare dove regole di detection, controlli o processi operativi non riescono a rilevare o gestire comportamenti di attacco rilevanti.
Migliorare la qualità delle detection
Progettare e ottimizzare le logiche di detection sulla base di tecniche validate e gap osservati.
Validare gli investimenti in sicurezza
Verificare se le tecnologie e i controlli di sicurezza implementati funzionano come previsto.
Rafforzare le security operations
Migliorare la copertura delle detection, l’investigation e la response sulla base delle evidenze emerse dalla validazione.
Misurare i miglioramenti nel tempo
Testare nuovamente le modifiche e verificare come evolve la copertura difensiva, anziché affidarsi a una valutazione una tantum.
Purple Teaming sul campo.
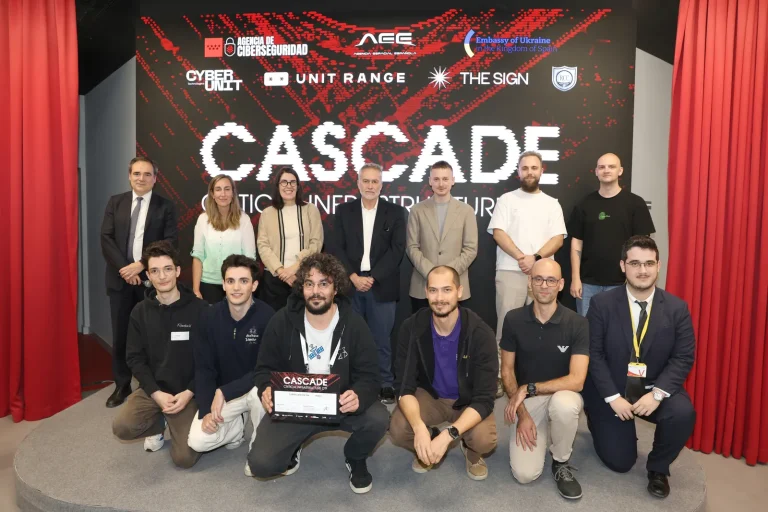
Hackathon CASCADE 2026: secondo posto
Il team Offensive di HWG Sababa si è classificato secondo all’hackathon CASCADE – Critical Infrastructure CTF di Madrid, su scenari realistici di attacco alle infrastrutture critiche.