
Il SOC oltre gli alert: come l’AI sta trasformando l’MDR
Per anni, il Managed Detection and Response (MDR) ha aiutato le organizzazioni ad affrontare un problema fondamentale delle security operations: come gestire ambienti sempre più complessi, volumi crescenti di telemetria e un numero sempre maggiore di alert, 24 ore su 24.
L’AI sta iniziando a cambiare questo scenario. Triage, enrichment, creazione dei case e alcune fasi dell’investigazione possono essere sempre più automatizzate o supportate dall’AI. Ma questo non rende meno rilevanti i servizi di sicurezza gestiti. Cambia, piuttosto, il valore che le organizzazioni cercano nell’MDR: dalla gestione degli alert all’ingegnerizzazione e al miglioramento continuo delle security operations.
Dall’alert processing alla detection engineering
Il workflow tradizionale di un SOC inizia quando accade qualcosa: viene generato un alert, che viene poi arricchito, prioritizzato e analizzato. L’automazione ha già ridotto significativamente i tempi di questo ciclo e l’AI contribuirà ad accelerarlo ulteriormente.
Ma una security operation moderna non può essere valutata soltanto in base all’efficienza con cui gestisce ciò che viene prodotto dallo stack di sicurezza. Deve anche stabilire cosa rilevare, perché è rilevante e cosa deve accadere di conseguenza.
È qui che la detection diventa una disciplina ingegneristica. Ogni organizzazione ha infrastrutture, superfici di attacco e profili di rischio differenti. Una detection efficace richiede quindi decisioni continue: quali comportamenti degli attaccanti sono più rilevanti? Disponiamo della telemetria necessaria per identificarli? Dove sono i blind spot? Quali processi possono essere automatizzati in sicurezza? Quale risposta deve essere attivata quando una minaccia viene confermata?
L’AI può supportare questo lavoro, ma non elimina la necessità di competenze specialistiche. Al contrario, il ruolo delle persone si sposta progressivamente verso attività a maggior valore, come detection engineering, supervisione dell’automazione, investigazioni complesse e miglioramento continuo.
La detection ha bisogno di contesto
Migliorare la detection è solo una parte di questa evoluzione. Un alert può dirci che è successo qualcosa, ma non necessariamente quanto sia rilevante. Due vulnerabilità tecnicamente identiche possono rappresentare rischi molto diversi a seconda dell’asset coinvolto, della sua esposizione, della criticità per il business e del potenziale ruolo all’interno di un attack path.
Per questo l’exposure management sta diventando sempre più parte integrante delle security operations continue. Avvicinare il Continuous Threat Exposure Management (CTEM) ai processi di detection e response permette di mettere in relazione ciò che potrebbe essere attaccato con ciò che sta effettivamente accadendo nell’ambiente.
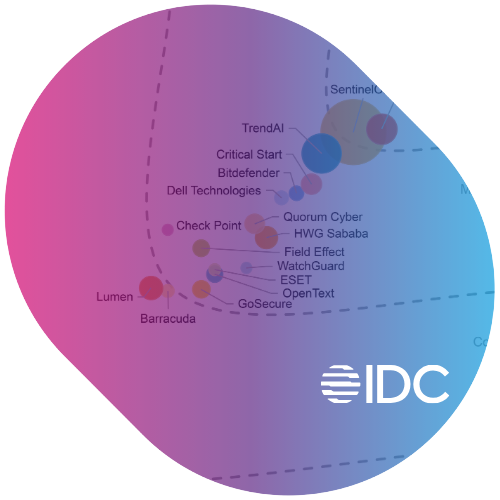
IDC identifica questa convergenza come una delle forze che stanno trasformando l’MDR, osservando come i provider più avanzati stiano integrando “vulnerability intelligence, attack surface data, and asset criticality context directly into the investigation workflow.” Il risultato è una valutazione della severità più rapida e accurata e un passaggio dalla sola risposta agli incidenti verso una riduzione continua del rischio.
Combinare il contesto relativo ad asset, identità, esposizione, minacce e business permette ai team di sicurezza di dare priorità a ciò che richiede realmente attenzione. Ancora più importante, queste informazioni possono essere reintrodotte nei processi di detection e nei controlli preventivi prima che si sviluppi un incidente, spostando le security operations da un approccio reattivo verso una difesa più proattiva.
La velocità rende l’integrazione fondamentale
Allo stesso tempo, gli attacchi stanno diventando più rapidi. AI e automazione possono ridurre significativamente lo sforzo necessario per le attività di reconnaissance negli ambienti IT e OT e automatizzare alcune fasi dell’attacco, mentre le moderne operazioni ransomware possono passare dall’accesso iniziale all’esfiltrazione dei dati nell’arco di poche ore.
L’automazione della difesa diventa quindi essenziale, ma automatizzare singole attività non basta. Detection, enrichment, investigation, decision e response devono funzionare come un ciclo connesso, in cui il risultato di ogni fase contribuisce a informare e migliorare quella successiva.
L’obiettivo non è semplicemente processare gli alert più velocemente, ma creare un ciclo più breve e intelligente tra detection, comprensione, decisione e risposta.
Come cambia quindi l’MDR?
Stanno cambiando anche le aspettative delle organizzazioni nei confronti dei managed security provider. Il monitoraggio 24/7 rimane essenziale, ma il focus si amplia verso il miglioramento continuo del modo in cui l’ambiente viene protetto.
Per farlo, competenze tecnologiche, detection engineering, threat ed exposure intelligence, automazione, investigation e response devono lavorare insieme all’interno del security operating model del cliente.
In HWG Sababa, è questa l’idea, ormai concreta, alla base di HyperSOC®: connettere persone, tecnologie, intelligence e automazione in un processo di sicurezza continuo.
Man mano che l’AI rende sempre più scalabile l’elaborazione degli alert, il semplice accesso alla tecnologia non sarà ciò che differenzierà un provider MDR. A fare la differenza sarà il modo in cui l’AI viene integrata nelle security operations e la capacità di tradurla, nel tempo, in risultati di sicurezza migliori.
Il futuro dell’MDR va quindi oltre il monitoraggio della sicurezza. È il passaggio dalla risposta a ciò che accade al miglioramento continuo del modo in cui la sicurezza viene gestita.