
La compliance del SOC non è più un’opzione, ma un requisito fondamentale per garantire resilienza e continuità operativa. HyperSOC™ la integra nativamente nella propria architettura, allineandosi a framework come NIS2, DORA, ISO 27001 e IEC 62443.
Con funzionalità native di normalizzazione della telemetria, audit readiness e orchestrazione compliance-aware, garantisce accountability in tempo reale, tempi di risposta più rapidi e allineamento continuo – trasformando la compliance da peso operativo a vero vantaggio strategico.
Nell’attuale economia digitale, la compliance del SOC non è più soltanto un obbligo normativo: è un pilastro di resilienza e continuità operativa. Con normative come NIS2, DORA, ISO 27001 e IEC 62443, ormai divenute baseline nei settori critici – dal finance al manifatturiero, dall’energia all’healthcare – le organizzazioni devono dimostrare che le proprie operazioni di sicurezza non siano solo efficaci, ma anche costantemente allineate alle aspettative regolatorie.
Ma la compliance sta evolvendo rapidamente: non bastano più audit annuali e report periodici. Le nuove normative richiedono accountability in tempo reale, monitoraggio continuo ed evidenze sempre pronte per l’audit – in ambienti ibridi, cloud e IT/OT convergenti. Per i Security Operations Center questo rappresenta un vero punto di svolta: la compliance non deve essere trattata come un’aggiunta accessoria, ma come un principio architetturale nativo, incorporato sin dall’inizio.
La compliance del SOC: una sfida sempre più complessa
Il panorama normativo si sta ampliando e approfondendo, imponendo requisiti sempre più stringenti:
- NIS2 rafforza la resilienza cyber a livello intersettoriale, imponendo obblighi di notifica degli incidenti e protezione dei servizi essenziali.
- DORA introduce nel settore finanziario un modello di resilienza operativa digitale completo, con particolare enfasi sulla gestione del rischio ICT, la classificazione degli incidenti e la continuità del servizio.
- IEC 62443 estende la sicurezza agli ambienti OT/ICS, puntando a proteggere asset industriali e sistemi di controllo.
- ISO 27001 resta il riferimento globale per la governance della sicurezza delle informazioni.
Nel loro insieme, questi framework alzano l’asticella di ciò che un SOC deve garantire: processi strutturati, azioni tracciabili, metriche coerenti e governance dimostrabile. Ma i SOC tradizionali – spesso caratterizzati da tool frammentati e procedure manuali – non riescono a tenere il passo.
HyperSOC™: la compliance del SOC integrata nel modello operativo
HyperSOC™, la piattaforma modulare SOC-as-a-Service di HWG Sababa, adotta un approccio radicalmente diverso: la compliance non è un’aggiunta posteriore, ma un elemento nativo, incorporato nei processi di detection, response, reporting e orchestrazione.
Questo significa che ogni alert, ogni azione e ogni risultato sono tracciabili e già conformi agli standard, senza gravare sui team con report aggiuntivi o preparazioni manuali agli audit.
Le funzionalità chiave che abilitano questa integrazione includono:
- Governance-by-design: i workflow di sicurezza sono pre-allineati ai principali framework normativi. Modelli di rischio, criteri di classificazione degli incidenti e protocolli di escalation riflettono dunque requisiti reali, non template generici.
- Normalizzazione della telemetria in tempo reale: HyperSOC™ acquisisce e uniforma i dati di asset IT e OT attraverso standard aperti (STIX, CEF) e un’ingestione protocol-aware. In questo modo assicura coerenza e qualità delle evidenze, un requisito imprescindibile negli ambienti dove la reportistica strutturata non ammette compromessi.
- Reporting automatizzato e audit readiness: che si tratti di affrontare una revisione di conformità DORA o di mantenere l’allineamento con i KPI della ISO 27001, la dashboard real-time e i log di HyperSOC™ garantiscono trasparenza e preparazione continua, senza stress né improvvisazioni.
- Tracciabilità e accountability: ogni attività dell’analista, aggiornamento delle regole o escalation viene documentata, correlata e contestualizzata – assicurando massima trasparenza della catena di custodia e pieno allineamento agli standard forensi.
- Orchestrazione orientata alla compliance: i playbook automatizzati e i flussi di escalation sono allineati ai requisiti normativi, assicurando che ogni azione venga intrapresa tempestivamente e con il minimo intervento manuale.
Da onere a vantaggio competitivo
Quando la compliance è incorporata come elemento strutturale del SOC, non rappresenta più un costo reattivo, ma diventa un vantaggio competitivo. Con HyperSOC™, le organizzazioni possono ottenere:
- Risposte più rapide: la logica automatizzata assicura che le azioni di sicurezza siano allineate agli obblighi normativi fin dal momento in cui un incidente viene rilevato.
- Minore esposizione al rischio: attività come i controlli di segmentazione, gli audit dei privilegi e la validazione dei backup sono soggette a monitoraggio costante, non limitato a verifiche periodiche.
- Visibilità per il top management: dashboard dedicate ai CISO collegano le metriche operative agli indicatori di compliance – dal MTTD/MTTR alla classificazione degli incidenti e alle tempistiche di reporting.
- Audit semplificati: le evidenze vengono generate in automatico e in modo completo, riducendo oneri e complessità nei processi di verifica normativa.
Creato per i requisiti specifici di ogni settore
Che tu gestisca un impianto di smart manufacturing con sistemi SCADA o una piattaforma di digital banking con servizi terzi, HyperSOC™ si adatta alle normative proprie del tuo settore. Grazie a un framework modulare e policy-aware, garantisce che – dall’allineamento all’Articolo 10 di DORA fino allo standard IEC 62443-3-3 – la postura del SOC rimanga sempre difendibile, verificabile e in costante evoluzione.
In un contesto in cui i tempi di adeguamento normativo si riducono e le minacce crescono di intensità, HyperSOC™ offre un chiaro vantaggio: trasforma la compliance da obbligo statico a capacità operativa in tempo reale. Non si tratta più di conformarsi alle regole a posteriori, ma di operare in anticipo, restando sempre un passo avanti.
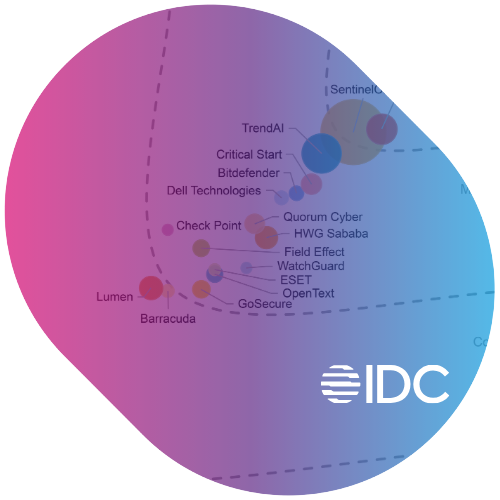
➡️ Esplora la strategia completa nel report IDC Spotlight: “SOC a prova di futuro: cinque elementi fondamentali per i dirigenti della sicurezza informatica”.
*IDC Spotlight, sponsorizzato da HWG Sababa “SOC a prova di futuro: cinque elementi fondamentali per i dirigenti della sicurezza informatica”, (documento EUR253708125), Agosto 2025.