
Un SOC statico non è in grado di reggere l’urto dello scenario di minacce del 2025, sempre più dominato dall’IA. Playbook rigidi, strumenti disconnessi e triage manuali aumentano il rischio di violazioni, downtime e sanzioni per mancata conformità. Con HyperSOC™ questi limiti vengono superati: rilevamento potenziato dall’IA, architettura modulare, telemetria arricchita in tempo reale e compliance integrata garantiscono la velocità, la visibilità e la resilienza che i CISO di oggi esigono.
Nel panorama attuale, i rischi derivanti dal mantenimento di un SOC statico non sono più semplici ipotesi: rappresentano vulnerabilità concrete e strategiche. L’intensificarsi della cyber warfare con attacchi basati su intelligenza artificiale, la crescente complessità delle infrastrutture ibride e l’inasprimento normativo rendono i SOC tradizionali – fondati su playbook rigidi e strumenti frammentati – incapaci di tenere il passo. Le conseguenze? Maggiore esposizione a violazioni, interruzioni operative e sanzioni per mancata conformità.
I CISO di oggi non operano in una control room, ma su un vero e proprio campo di battaglia. Le minacce cambiano in millisecondi. Le organizzazioni devono confrontarsi con un ecosistema normativo articolato, che comprende NIS2, DORA, CRA, ISO/IEC 27001, IEC 62443, oltre a standard e regolamenti locali. In questo scenario, un SOC statico – fatto di processi manuali e rilevamenti deboli – diventa un rischio strategico. Le aziende moderne necessitano di un SOC reattivo, intelligente e pronto al futuro, in grado di evolvere alla stessa velocità degli attaccanti.
I rischi e i limiti di un SOC statico
I SOC statici si basano ancora su pratiche obsolete: aggiornamenti programmati delle regole, workflow di detection sequenziali e strumenti isolati. Un approccio che poteva reggere in un’epoca di minacce lente e prevedibili, ma che oggi mostra tutti i suoi limiti. Tra i principali rischi:
- Processi di detection poco flessibili, incapaci di intercettare minacce dinamiche o sofisticate
- Playbook immutabili, inadeguati contro zero-day e nuove TTP
- Strumenti isolati che impediscono una visibilità end-to-end
- Forte dipendenza dal triage manuale, con conseguenti ritardi nella risposta
- Scarsa scalabilità, soprattutto in contesti cloud, on-premise e OT
Il risultato? Volumi ingestibili di alert, incidenti critici che passano inosservati e un rischio crescente di non conformità.
HyperSOC™: la risposta ai rischi di un SOC statico
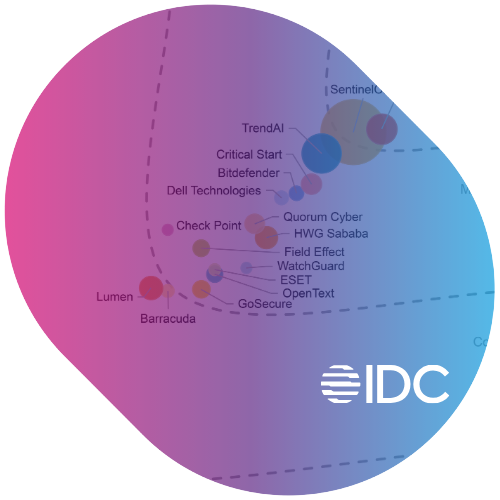
HyperSOC™, la piattaforma SOC-as-a-Service di nuova generazione di HWG Sababa, nasce per affrontare i rischi tipici dei SOC statici. In linea con il framework IDC Spotlight*, HyperSOC™ non è una semplice evoluzione dell’offerta MSSP tradizionale, ma un’architettura modulare e AI-native, progettata per assicurare capacità di difesa in tempo reale e governance proattiva.
Sostituendo processi rigidi con automazione in tempo reale, telemetria contestuale e un approccio compliance-first, HyperSOC™ offre ai CISO un’alternativa agile e resiliente rispetto ai sistemi legacy frammentati.
Cosa rende HyperSOC™ diverso?
- Rilevamento AI-Powered e Hyperautomation
I workflow potenziati dall’intelligenza artificiale e l’hyperautomation sono il cuore delle prestazioni operative di HyperSOC™:
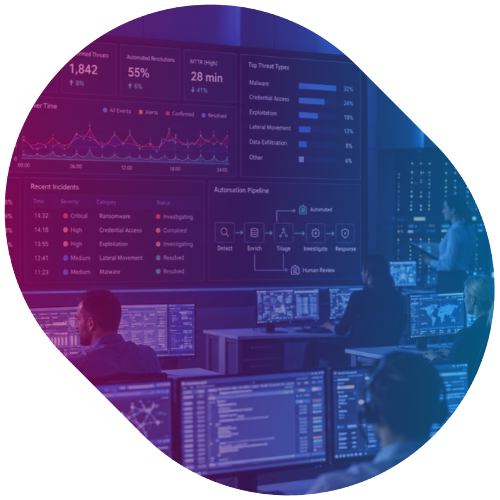
- 55% degli alert completamente automatizzati end-to-end, dall’ingestione al containment
- Risposte più rapide del 95% per eventi a priorità medio-bassa
- Risposte più rapide dell’85% per le minacce critiche
Questi numeri non sono proiezioni teoriche, ma risultati concreti che liberano i team dall’attività di gestione delle emergenze quotidiane, permettendogli di concentrarsi su analisi strategica e attività di prevenzione.
- Architettura modulare e adattiva
HyperSOC™ supporta modelli co-gestiti, ambienti ibridi IT/OT e integrazioni personalizzate. La sua architettura modulare assicura scalabilità e flessibilità, indipendentemente dal livello di maturità o dalla complessità dell’infrastruttura.
- Threat Intelligence Contestualizzata
Invece di sommergere gli analisti con feed generici e ridondanti, il motore di CTI di HyperSOC™ fornisce informazioni contestualizzate, correlando telemetria interna, threat intelligence e livello di esposizione degli asset. Questo approccio aiuta gli analisti a capire non solo cosa sta accadendo, ma soprattutto perché è rilevante per l’organizzazione.
- Compliance by Design
La conformità non è un’aggiunta, ma un elemento strutturale di HyperSOC™. I processi di detection, response e reporting sono già allineati a framework come NIS2, DORA e IEC 62443. Playbook orientati alla governance, dashboard di compliance in tempo reale e tracciabilità end-to-end fanno sì che la audit readiness sia una capacità intrinseca, non un requisito accessorio.
- Telemetria in tempo reale, allineata al rischio
Grazie all’adozione di standard come STIX e CEF, HyperSOC™ arricchisce la telemetria già in fase di ingestione. Questo approccio data-first consente agli analisti di lavorare su insight contestualizzati, riducendo rumore, tempi di permanenza delle minacce e falsi positivi.
Perché agire adesso
Per i responsabili della sicurezza che operano nei settori finanziario, energetico, sanitario o industriale, i rischi di un SOC statico si traducono in perdita di visibilità, scarsa agilità e minore resilienza. In un contesto dominato da infrastrutture ibride, supply chain complesse e minacce alimentate dall’IA, ogni ritardo aumenta il rischio. Il momento di trasformare il SOC è adesso.
HyperSOC™ è pensato per le organizzazioni che:
- Necessitano di una copertura 24/7 in ambito IT, OT e IoT
- Sono sopraffatte dall’elevato volume di alert e dalla carenza di personale
- Cercano compliance integrata, senza attività manuali aggiuntive
- Vogliono ridurre tempi di risposta e costi operativi, mantenendo sempre il pieno controllo
Una svolta strategica – non un rimedio temporaneo
HyperSOC™ non è una patch né un’integrazione temporanea. È un vero e proprio sistema operativo pensato per i SOC moderni, capace di adattarsi, orchestrare e garantire risultati di sicurezza con rapidità ed efficacia.
Dove i SOC statici arrancano, HyperSOC™ accelera: offre ai CISO capacità di risposta in tempo reale, visibilità sulla compliance a livello direzionale, contesto integrato su minacce e rischi, oltre ad una scalabilità nativa per ambienti ibridi complessi.
Vuoi scoprire come le imprese europee stanno ripensando le proprie strategie SOC? Scarica il report IDC Spotlight “SOC a prova di futuro: cinque elementi fondamentali per i dirigenti della sicurezza informatica”: https://www.hwgsababa.com/white_paper/idc-spotlight/
*IDC Spotlight, sponsorizzato da HWG Sababa “SOC a prova di futuro: cinque elementi fondamentali per i dirigenti della sicurezza informatica”, (documento EUR253708125), Agosto 2025.